

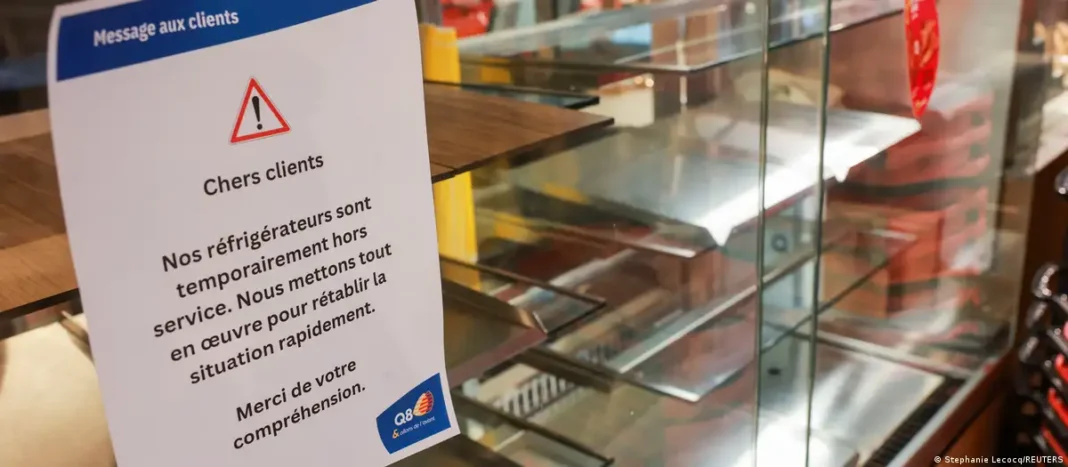
ევროკავშირის ქვეყნებში სუპერმარკეტების გაგრილების სისტემებზე ახალი კიბერშეტევა დაფიქსირდა. ბელგიაში, შვედეთში, ირლანდიაში, ლუქსემბურგში, ესტონეთში, ფინეთსა და ნიდერლანდებში ჰაკერები დისტანციურად ზრდიდნენ ტემპერატურას 50 გრადუსამდე, რამაც პროდუქტების გაფუჭება და ფილიალების მუშაობის შეფერხება გამოიწვია. ამის შესახებ ევროპულმა მედიასაშუალებებმა გაავრცელეს ინფორმაცია.
ევროკავშირი: სასურსათო უსაფრთხოების დარღვევის მიზანმიმართული მცდელობა
ევროკომისიამ შეტევა დაგმო და ხაზი გაუსვა, რომ სამაცივრე მოწყობილობებზე კიბერშეტევები სურსათის მიწოდების შეფერხებას ისახავს მიზნად. ევროკავშირის ქვეყნების სუპერმარკეტების სამაცივრე მოწყობილობებზე კიბერშეტევები ევროკავშირში სურსათის მიწოდების სისტემის დარღვევისა და მომხმარებელთა ნდობის შერყევის „მიზანმიმართული მცდელობაა“, — განაცხადა სოფლის მეურნეობისა და სურსათის საკითხებში ევროკომისარმა კრისტოფ ჰანსენმა.
მისივე თქმით, მიუხედავად იმისა, რომ „სასურსათო უსაფრთხოებას ამჟამად საფრთხე არ ემუქრება“, ამ შეტევების რეალური შედეგები პროდუქტების გაფუჭება და ბიზნესისთვის მიყენებული ზარალია.
ბელგიაში 60 სუპერმარკეტი დაზარალდა
ბელგიაში დაზარალდნენ Delhaize-ის, Carrefour-ისა და Spar-ის ქსელების სუპერმარკეტები, ქალაქ მონსში კი — IKEA-ს ფილიალი. Delhaize-ის ქსელმა დაახლოებით 40 ფილიალში „IT-ინციდენტის“ შესახებ განაცხადა. გარდა ამისა, დაზარალდა Carrefour-ის 15 მაღაზია და Spar-ის ხუთი ფილიალი.
სამაცივრე მოწყობილობების მომსახურე კომპანია Sabcobel-ის ინფორმაციით, სისტემები დისტანციურად გადაიყვანეს გალღობის რეჟიმში. კომპანიის ხელმძღვანელმა სტეფან მულანსმა განაცხადა, რომ ღამის 01:00 საათიდან (მოსკოვის დროით 03:00 საათიდან) კომპანიის ტექნიკური სპეციალისტები ვითარების კონტროლქვეშ მოქცევას ცდილობდნენ. ბელგიის პროკურატურა გამოძიებას აწარმოებს.
დაზარალებულებს შორის არიან მაღაზიები შვედეთში, ირლანდიაში, ესტონეთსა და ფინეთში
შვედეთის სუპერმარკეტებმაც განაცხადეს სამაცივრე დანადგარებში ტემპერატურის უეცარი მატების შესახებ. „ჩვენთვის ცნობილია, რომ ღამით რამდენიმე მაღაზიაში მოხდა ინციდენტი, რომელიც გაგრილებისა და გაყინვის სისტემებს შეეხო“, — განუცხადა შვედურ სააგენტო TT-ს სავაჭრო ქსელ ICA-ს პრესსპიკერმა. მას დაზარალებული მაღაზიების ზუსტი რაოდენობა არ დაუკონკრეტებია. ICA-ს სუპერმარკეტების ქსელის ინფორმაციით, მაცივრებსა და საყინულე კამერებში ტემპერატურა 50 გრადუსამდე გაიზარდა და მრავალი პროდუქტი გაფუჭდა. გაგრილების სისტემებში შეფერხებების შესახებ Coop-ის ქსელის შვიდმა სუპერმარკეტმაც განაცხადა.
ირლანდიაში, ტელერადიოკომპანია RTÉ-ს ინფორმაციით, 13 სუპერმარკეტი დაზარალდა. სიფრთხილის ზომის სახით, დაზარალებულ მაღაზიებში გაცივებული და გაყინული პროდუქტები გაყიდვიდან ამოიღეს. ნიდერლანდებში სულ მცირე 17 პატარა მაღაზია დაზარალდა, — განაცხადა სამაცივრე მოწყობილობების მწარმოებელმა კომპანია Danfoss-მა.
მსგავსი შემთხვევა დაფიქსირდა ესტონეთშიც: ესტონური მედიის ინფორმაციით, 2 ნოემბერს, დილით ადრე, კიბერშეტევა განხორციელდა სავაჭრო ქსელ Selver-ის ერთ-ერთი მაღაზიის გაგრილების სისტემაზე. Delfi-ს ცნობით, კიბერდამნაშავეებმა ტემპერატურის პარამეტრი 50 გრადუსზე დააყენეს, თუმცა შეტევის სწრაფად შეჩერება მოხერხდა და პროდუქცია არ დაზიანებულა.
ჰაკერებმა Danfoss-ის გაგრილების სისტემებზე წვდომა მოიპოვეს
როგორც სააგენტო dpa აღნიშნავს, თავდამსხმელებმა წვდომა მოიპოვეს Danfoss-ის მოძველებული გაგრილების სისტემის სამართავ კომპიუტერზე, რომლის პროგრამული უზრუნველყოფაც დროულად არ განახლებულა. ფინეთშიც დაზარალდა რამდენიმე პატარა მაღაზია, სადაც გაგრილების სისტემების მუშაობა შეფერხდა.
Danfoss-ის წარმომადგენლებმა დანიურ ტელევიზიას განუცხადეს, რომ კომპანია მომხმარებლებთან მჭიდრო კავშირზეა. „შეგვიძლია დავადასტუროთ, რომ ევროპის რამდენიმე ქვეყანაში დაფიქსირებული ინციდენტები ჩვენს პროდუქციასაც ეხება“, — განაცხადა კომპანიის წარმომადგენელმა.
კიბერშეტევა საფრანგეთის სუპერმარკეტების სამაცივრე სისტემებზე
მსგავსი კიბერშეტევა ოქტომბრის შუა რიცხვებში საფრანგეთშიც დაფიქსირდა. მაშინ ჰაკერები დაახლოებით 150 სუპერმარკეტის სამაცივრე და საყინულე დანადგარების მუშაობაში ჩაერივნენ და მათში ტემპერატურა ცელსიუსის 50 გრადუსამდე გაზარდეს. გაფუჭებული პროდუქტების გადაყრა გახდა საჭირო, ცალკეულ შემთხვევებში კი ხანძარი და ტექნიკური დაზიანებებიც მოხდა.
საფრანგეთის კიბერუსაფრთხოების სააგენტო CERT-FR-მა დაადასტურა დანიური მწარმოებლის, Danfoss-ისა და სხვა მწარმოებლების დისტანციური მართვის სისტემების ინფიცირების მრავალი შემთხვევა. მიმდინარეობს კიბერშეტევის გარემოებების გამოძიება. ვარაუდობენ, რომ თავდამსხმელები სამაცივრე დანადგარების მუშაობაში მათი სამართავი ციფრული კონტროლერების მეშვეობით ჩაერივნენ. ამ კონტროლერებით მომსახურე კომპანიები მოწყობილობებს დისტანციურად უკავშირდებიან.